自社開発の30以上のWebアプリケーションを包括的にセキュリティ診断するための自社専用ツール。セキュリティヘッダー、SSL/TLS証明書、XSS、SQLインジェクション、情報漏洩、Cookie設定、ポートスキャン、オープンリダイレクトの8つの診断モジュールを搭載。各モジュールがA-Fのグレード評価と0-100点のスコアリングを行い、総合的なセキュリティ状況を一元管理。CLIとWebダッシュボードの両方から利用可能。ポートフォリオのworks.tsからURL自動同期機能付き。
この作品の要点
| 困っていたこと | 30以上のWebアプリのセキュリティ状況を把握する手段がない。 |
|---|---|
| やったこと | 自社専用のセキュリティ診断ツールを構築し、完全なコントロールを確保。 |
| 起きたこと | 全30+サイトのセキュリティ状況を一元管理・可視化。 |
どこでつまずいたか
0130以上のWebアプリのセキュリティ状況を把握する手段がない
02外部のセキュリティ診断ツールは信頼性や情報漏洩の懸念がある
どう解いたか
01自社専用のセキュリティ診断ツールを構築し、完全なコントロールを確保
028つの診断モジュールで多角的にセキュリティを評価
03ポートフォリオとURL同期で新規サイト追加時も自動対応
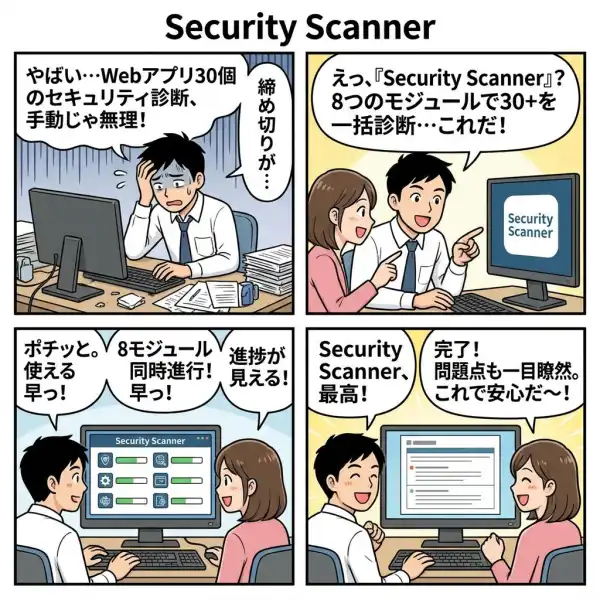
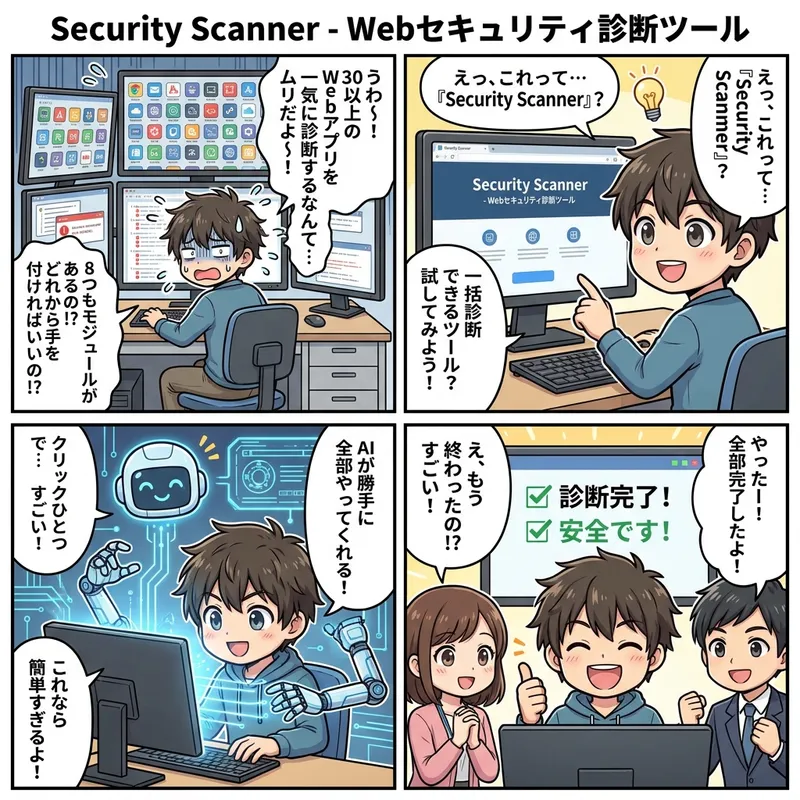
マンガでわかる
できあがったもの
できあがった画面


結果
| 01 | 全30+サイトのセキュリティ状況を一元管理・可視化 |
|---|---|
| 02 | 脆弱性の優先度付きレポートで効率的な改善が可能に |
| 03 | 定期的なスキャン実行で継続的なセキュリティ監視体制を構築 |
この作品でできること
- 8つの診断モジュール(Headers/SSL/XSS/SQLi/InfoLeak/Cookie/Port/Redirect)
- A-Fグレード評価 + 0-100点スコアリングで直感的に把握
- CLIとWebダッシュボードの両方から利用可能
- ポートフォリオのworks.tsからURL自動同期
- Supabase Authで認証保護(自分専用)
- ストリーミングAPIでリアルタイムスキャン進捗表示
どう作ったか
担当と道具
| 担当 | 企画・設計・フルスタック開発・セキュリティ設計 |
|---|---|
| 使った技術 | Next.js 15・TypeScript・Tailwind CSS 4・Supabase Auth・Node.js TLS/Net・Streaming API・Vercel |
この作品のきほん
| 種類 | 開発基盤 |
|---|---|
| いまの状態 | 公開中 |
| 規模 | 担当4領域 / 技術7種類 |
| 公開先 | security.nextcode.ltd |
相談する
おなじものが作れます
同じ仕組みを、あなたの商品でも作れます。
この作品の開発記録・お客様の声
作っているときに考えていたこと、詰まったところをそのまま書いています。
同じカテゴリの制作実績(開発基盤)
似た課題を解いた他の事例です。